Cybersecurity industriale
Soluzioni per l’adeguamento al CRA e al Nuovo Regolamento Macchine con software proprietari e regia di progetto.
Nuove responsabilità
nella sicurezza OT
Con l’entrata in vigore del Cyber Resilience Act (CRA) e del Nuovo Regolamento Macchine, i requisiti di cybersecurity assumono un peso crescente per prodotti e macchinari che integrano hardware e software. Produttori, system integrator e asset owner sono chiamati a una maggiore attenzione nella valutazione e gestione dei rischi, in funzione del proprio ruolo e degli obblighi applicabili al caso specifico.
Le soluzioni di cybersecurity industriale di Logbot
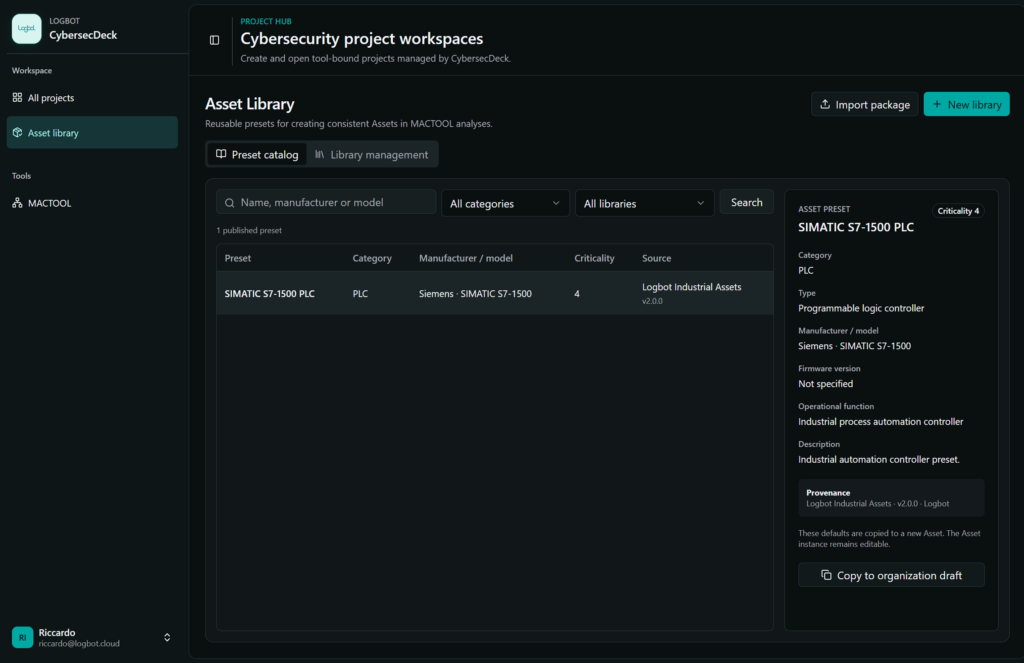
Piattaforme dedicate all’ingegnerizzazione del risk assessment OT e della product security.
STANDARD IEC 62443 SEZ. 3.2 & 3.3
FABBRICANTI DI MACCHINE
Logbot MACtool
Struttura e guida il risk assessment di macchine e impianti secondo un metodo coerente con ISA/IEC 62443-3-2 e genera report e documentazione a supporto del fascicolo tecnico previsto dal Regolamento Macchine.
PRODUTTORI DI COMPONENTI
STANDARD IEC 62443 SEZ. 4.1 & 4.2
Logbot PROtool
Per chi sviluppa prodotti o software proprietari, governa la product security, gestisce le SBOM e traccia le vulnerabilità lungo l’intero ciclo di vita del prodotto secondo il Cyber Resilience Act (CRA).
Servizi dedicati
Supporto specialistico, formazione e regia dei processi per la cybersecurity
Logbot Consulting
& Advisory
Logbot Consulting
& Advisory
Percorso per Il CRA
Percorso per Il CRA
Formazione On the job
Formazione On the job
Vantaggi strategici di Logbot
Industrial-first
Industrial-first
Modelli replicabili
Modelli replicabili
Evidenze audit-ready
Evidenze audit-ready
Governance per tutto il ciclo di vita
Governance per tutto il ciclo di vita
CASI DI SUCCESSO
Breton
Breton S.p.A. progetta e realizza macchine e impianti ad alta tecnologia per la lavorazione di pietre naturali, metalli e materiali compositi avanzati
SOLUZIONI IOT
Connettività sicura per le tue macchine
Centralizza la gestione dei tuoi impianti industriali con la Piattaforma IoT e i Gateway Logbot. Raccogli dati in tempo reale con protocolli industriali nativi, accedi ai dispositivi da remoto in totale sicurezza e trasforma la telemetria in decisioni operative immediate.
Metti in sicurezza il tuo portafoglio prodotti
Analizza il tuo catalogo insieme ai nostri specialisti per pianificare subito le azioni prioritarie di adeguamento.
FAQ
Domande
frequenti
Che cos’è il Cyber Resilience Act (CRA)?
È il Regolamento Europeo (UE 2024/2847) che introduce requisiti obbligatori di cybersecurity per i prodotti con elementi digitali (hardware, software e firmware). Impone la sicurezza fin dalla progettazione (Security by Design), il tracciamento delle distinte software (SBOM) e la gestione delle vulnerabilità per tutto il periodo di supporto.
Che cos’è il Nuovo Regolamento Macchine (UE 2023/1230)?
È il regolamento che sostituisce la Direttiva Macchine 2006/42/CE. Tra le novità principali, introduce l’obbligo di proteggere i sistemi di comando e il software delle macchine da alterazioni o attacchi informatici esterni che potrebbero comprometterne la sicurezza e la sicurezza degli operatori.
Chi deve adeguarsi al Cyber Resilience Act e al Regolamento Macchine?
L’obbligo riguarda l’intera filiera: i fabbricanti e distributori di prodotti con elementi digitali (CRA) e i costruttori di macchine, OEM e system integrator (Regolamento Macchine). Qualsiasi operatore che unisce o integra hardware e software destinati al mercato UE ha la responsabilità legale della sicurezza del prodotto.
Quali sono i rischi se non mi adeguo alla normativa sulla cybersecurity industriale?
La mancata conformità comporta conseguenze critiche su tre fronti: sanzioni amministrative con multe fino a 15 milioni di euro o al 2,5% del fatturato; blocco del mercato con perdita della Marcatura CE, divieto di vendita nell’UE, ritiro dei prodotti ed esclusione dalle filiere enterprise; danni operativi e legali per fermi produzione dovuti ad attacchi cyber, contenziosi lungo la supply chain e responsabilità dirette per la governance.
Come può Logbot aiutare la mia azienda a rispettare lo standard IEC 62443?
Logbot traduce i requisiti tecnici in strumenti operativi: Logbot MACtool struttura e guida il risk assessment di macchine e impianti secondo IEC 62443-3-2; Logbot PROtool supporta la gestione della Product Security, della SBOM e delle vulnerabilità lungo il ciclo di vita del prodotto; Logbot Consulting & Advisory affianca i team nel percorso metodologico, tecnico e organizzativo.